In breve
PHP2Shell riguarda il motore PHP, non WordPress. Un sito può essere esposto se usa una versione precedente alla correzione prevista per la sua serie PHP: 8.5.12 per PHP 8.5, 8.4.27 per PHP 8.4, 8.3.36 per PHP 8.3 e 8.2.35 per PHP 8.2. Per PHP 8.1 e precedenti, chiedi al provider se ha applicato una correzione equivalente, chiamata backport. Aggiornare WordPress e i plugin non risolve il difetto. Controlla la versione PHP, chiedi conferma al provider e applica l’aggiornamento o la correzione equivalente.
Il 21 ottobre 2026 il team PHP ha pubblicato le correzioni per due vulnerabilità critiche, note come PHP2Shell. In circa dieci minuti puoi fare un primo controllo dal pannello WordPress, senza usare la riga di comando. Qui spieghiamo anche quali informazioni chiedere a chi gestisce l’hosting.
Indice
- Che cos’è PHP2Shell?
- Perché riguarda il tuo sito WordPress?
- Perché un plugin di sicurezza non basta?
- Cosa abbiamo fatto sui siti che gestiamo
- Come verificare la versione PHP?
- Cosa chiedere al tuo hosting?
- Cosa fare se non puoi aggiornare subito?
- Cosa controllare dopo l’aggiornamento?
- E se il sito gira su PHP 8.1 o 8.2?
- E la terza vulnerabilità?
- Domande frequenti
Che cos’è PHP2Shell?
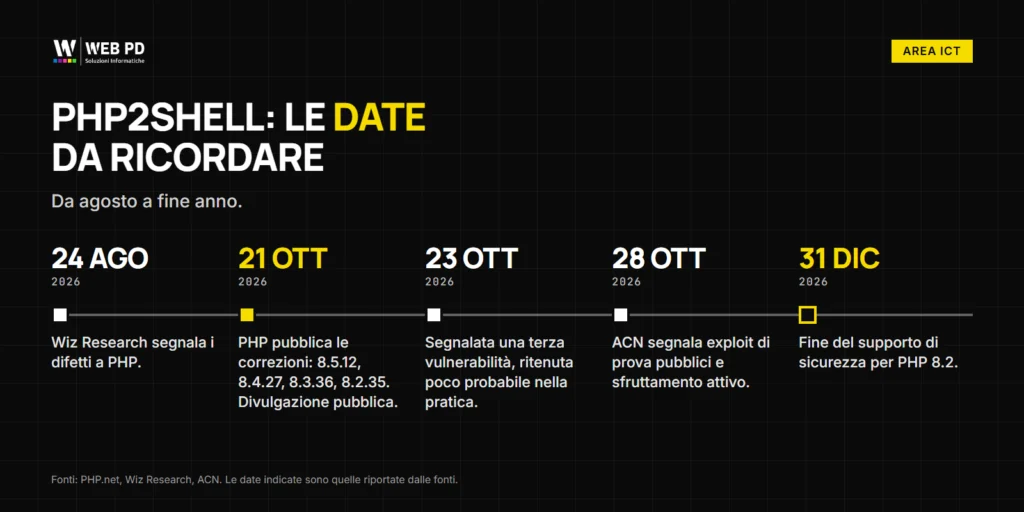
PHP2Shell è il nome dato a due vulnerabilità del motore PHP, il linguaggio che WordPress usa per eseguire il sito. Si chiamano CVE-2026-109618 e CVE-2026-109619. Entrambe hanno ottenuto un punteggio di 9,2 su 10 nella scala CVSS v4.0, che le colloca nella fascia critica. Consentono a un attaccante di eseguire codice sul server senza autenticarsi: in sigla, RCE, remote code execution.
Il difetto riguarda la gestione di un errore fatale, spesso legato all’esaurimento della memoria. Durante una richiesta PHP può lasciare dati incompleti; una richiesta successiva potrebbe trattarli come validi.
Wiz Research ha segnalato i difetti a PHP il 24 agosto 2026. Secondo Wiz, almeno una delle due vulnerabilità interessa ogni versione a partire da PHP 5.4. L’azienda riferisce di aver usato modelli di intelligenza artificiale di frontiera per individuare i difetti e costruire exploit funzionanti. Le correzioni e la divulgazione pubblica sono arrivate il 21 ottobre 2026.
Perché riguarda il tuo sito WordPress?
Il problema è nel motore PHP e riguarda qualsiasi sito che usi una versione non corretta, non solo WordPress. Wiz ha dimostrato l’esecuzione di codice senza autenticazione su WordPress, Drupal e Joomla, usando le immagini più recenti di ciascun progetto disponibili al momento dei test. L’attacco non richiede un errore nel codice del sito.
Wiz ha mostrato anche che è possibile leggere la memoria del processo PHP, dove possono trovarsi password, token e chiavi API.
L’Agenzia per la Cybersicurezza Nazionale (ACN) segnala la pubblicazione di exploit di prova e lo sfruttamento attivo di entrambe le vulnerabilità, con aggiornamento al 28 ottobre 2026. Nel monitoraggio del 25 ottobre, ACN ha contato in Italia 741.523 servizi PHP. Di questi, 285.149 usavano versioni potenzialmente vulnerabili: l’81,9% dei servizi con versione identificabile. Il dato può includere sistemi già corretti con un backport, che non modifica il numero di versione rilevato.
Perché un plugin di sicurezza non basta?
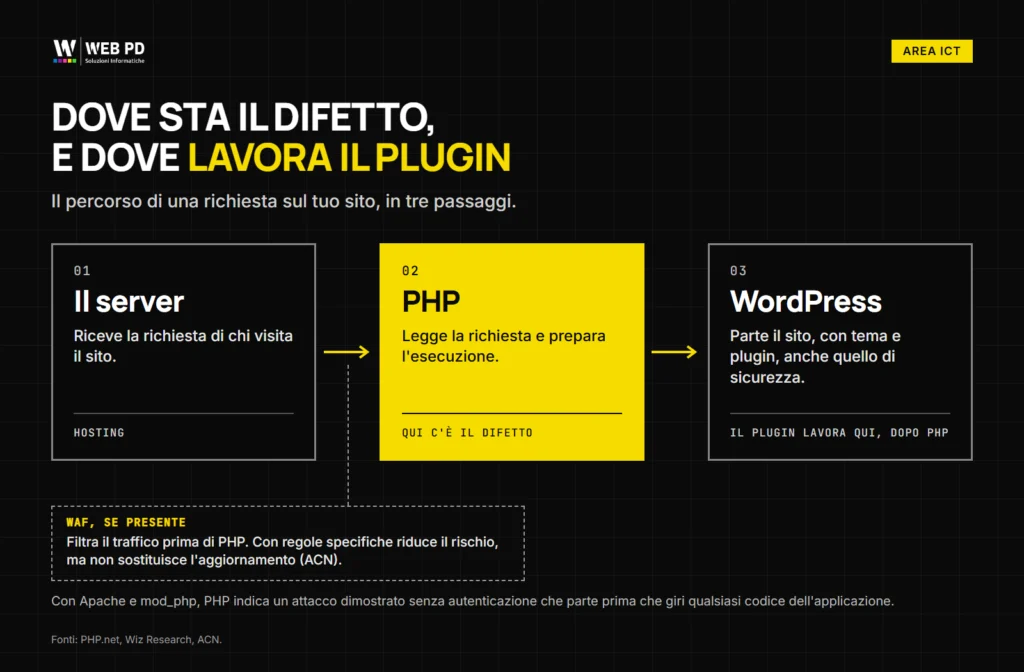
Un plugin di WordPress non può correggere una vulnerabilità del motore PHP. In una configurazione comune, il server web riceve la richiesta e la inoltra a PHP. PHP avvia il codice che carica WordPress, il tema e i plugin. Il plugin di sicurezza entra quindi in gioco dopo che l’interprete ha già iniziato a elaborare la richiesta.
Le due vulnerabilità si trovano nel motore PHP. Con Apache e mod_php, PHP documenta un exploit in cui una richiesta senza autenticazione innesca l’attacco prima che venga eseguito il codice dell’applicazione. Wiz colloca i difetti sotto il livello applicativo. In questi casi un plugin può non avere modo di intervenire e i log di WordPress potrebbero non registrare l’attacco.
Un WAF, il firewall che filtra il traffico prima che arrivi a PHP, può ridurre il rischio se dispone di regole specifiche. ACN precisa però che non sostituisce l’aggiornamento.
Cosa abbiamo fatto sui siti che gestiamo
Per i clienti a cui gestiamo la manutenzione, l’hosting o entrambi, abbiamo avviato gli aggiornamenti dopo la pubblicazione delle correzioni e verificato che i siti funzionassero regolarmente.
[INSERIRE QUI: esempio reale, anonimizzato, di verifica svolta o compatibilità controllata su un sito cliente]
Se il tuo sito è ospitato da un provider diverso, verifica con il suo supporto quale versione di PHP serve il sito e se la correzione è stata applicata. Le istruzioni qui sotto ti aiutano a farlo.
Come verificare la versione PHP?
Il controllo iniziale richiede pochi passaggi e non serve accedere alla riga di comando. WordPress mostra la versione di PHP in una schermata dedicata.
- Entra nell’area amministrativa e apri Strumenti > Salute del sito > Informazioni > Server. Cerca la voce “Versione di PHP”.
- Individua la versione PHP e confronta il numero con la tabella.
| Versione PHP | Versione corretta (21/10/2026) |
|---|---|
| 8.5 | 8.5.12 o successiva |
| 8.4 | 8.4.27 o successiva |
| 8.3 | 8.3.36 o successiva |
| 8.2 | 8.2.35 o successiva |
| 8.1 e precedenti | Nessun aggiornamento dal progetto PHP. Verifica eventuali backport del provider o della distribuzione. |
- Non fermarti al numero. Un provider o una distribuzione Linux può applicare la correzione a una versione precedente senza modificarne il numero: questa operazione si chiama backport. Perciò una versione più vecchia non dimostra, da sola, che il sito sia esposto. Chiedi conferma a chi gestisce il server.
Se hai accesso al server, ricorda che php -v mostra la versione usata dalla riga di comando. Può essere diversa da quella che serve il sito.
Cosa chiedere al tuo hosting?
Sull’hosting condiviso, aggiornamenti e configurazione del server dipendono dal provider. Il pannello può permetterti di scegliere la versione di PHP, ma non sempre mostra se la correzione è stata applicata tramite backport. Puoi inviare queste domande al supporto:
- Quale versione di PHP serve il mio sito e con quale modalità (PHP-FPM, mod_php o altro)?
- La correzione per CVE-2026-109618 e CVE-2026-109619 è stata applicata? In quale data?
- Se il numero di versione è precedente a quello corretto, avete applicato un backport? Potete indicarmi quale?
- I processi PHP sono stati riavviati dopo l’aggiornamento?
- L’opzione
session.upload_progress.enabledè disattivata a livello di server? - Avete controllato i log per tentativi di sfruttamento dal 21 ottobre a oggi?
- Se il sito usa PHP 8.1 o precedente, oppure PHP 8.2, qual è il piano di passaggio a una versione supportata?
Cosa fare se non puoi aggiornare subito?
Secondo il team PHP non esistono mitigazioni complete: l’aggiornamento resta l’unica soluzione sicura. Le misure indicate possono ridurre l’esposizione solo in alcuni scenari. Vanno applicate sul server, non dall’area amministrativa di WordPress, e non rendono sicura l’installazione.
Queste sono le indicazioni di PHP:
- Disattivare il monitoraggio degli upload di sessione impostando
session.upload_progress.enabled=0inphp.ini, nel pool PHP-FPM o nella configurazione del server. Dopo la modifica vanno riavviati tutti i processi.ini_set()e il file.user.ininon bastano. - Limitare la dimensione delle richieste: impostare
post_max_sizea 8M se il sito non riceve upload, o a 32M se li riceve, e mantenereupload_max_filesizepiù basso. - Impostare
memory_limit=-1in modo che l’applicazione non possa modificarlo. La misura può incidere sulle risorse del server: va valutata con chi lo gestisce. - Su PHP 8.5, impostare
fatal_error_backtraces=0.
Se non è possibile aggiornare né applicare le mitigazioni, ACN raccomanda di valutare la sospensione del sito fino alla correzione. La decisione va presa con il provider o il referente tecnico, considerando sia il rischio sia l’impatto sull’attività.
Cosa controllare dopo l’aggiornamento?
L’aggiornamento corregge il difetto, ma non elimina un eventuale accesso già avvenuto. Dal 21 ottobre circolavano exploit di prova; chiedi quindi al provider di esaminare anche il periodo precedente all’intervento.
Nei log del server e durante il controllo dei processi, Wiz e ACN indicano di cercare:
- richieste insolite seguite da errori di memoria o da ripetuti errori HTTP 500;
- cookie
PHPSESSIDinsolitamente grandi o malformati; - riavvii anomali dei processi PHP;
- processi non previsti, file dell’applicazione modificati senza motivo o connessioni di rete anomale.
Questi segnali non confermano da soli una compromissione: chiedi al provider di interpretarli. Se il sito è rimasto senza correzione dopo il 21 ottobre, cambia le password degli amministratori e verifica che non siano comparsi utenti amministratori sconosciuti. Cambia anche la password del database e le chiavi API usate dal sito, perché la memoria del processo potrebbe averle contenute.
Prima di ripulire o modificare il sito, conserva un backup completo: potrebbe servire a mantenere traccia di eventuali anomalie.
Se la violazione riguarda dati personali, valuta con il referente privacy o il DPO se ricorrono i presupposti per informare il Garante. Quando la violazione presenta un rischio per i diritti e le libertà delle persone, il GDPR prevede la notifica senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza. Per i dettagli, consulta la guida GDPR e cybersecurity per PMI.
E se il sito gira su PHP 8.1 o 8.2?
Il progetto PHP non pubblica più aggiornamenti per PHP 8.1 e per le versioni precedenti, come ha ribadito nel comunicato del 21 ottobre. Alcune distribuzioni e fornitori di supporto esteso offrono comunque backport. Per chi compila PHP da sé, il team ha pubblicato backport minimi da sorgente per le versioni 7.4, 8.0 e 8.1.
Al 17 novembre 2026, PHP 8.2 è ancora supportato, ma il supporto termina il 31 dicembre 2026. Pianifica il passaggio a una versione supportata prima di quella data.
Un aggiornamento di versione può creare incompatibilità con temi o plugin datati. Prova il cambio su una copia del sito, in un ambiente di test; aggiorna il sito pubblico solo dopo aver verificato che i componenti funzionino. Per capire perché conviene tenere PHP aggiornato anche fuori dalle emergenze, leggi perché è fondamentale aggiornare la versione di PHP.
E la terza vulnerabilità?
Il 23 ottobre 2026 è stata segnalata una terza vulnerabilità, CVE-2026-115560. Perché si presenti, l’applicazione deve impostare session.serialize_handler su php_binary o php_serialize e poi cambiarlo in php durante l’esecuzione, lasciando attivo il monitoraggio degli upload.
PHP considera poco probabile questa combinazione nella pratica e gestisce la vulnerabilità nel ciclo normale di rilascio. La misura consigliata è session.upload_progress.enabled=0, già indicata sopra. Alla consultazione del 17 novembre 2026, la pagina delle notizie di php.net non riportava altre release di sicurezza. Verificala di nuovo prima di decidere come procedere.
Domande frequenti
Il mio sito è stato attaccato?
La versione di PHP non basta a stabilirlo. Chiedi al provider di controllare i log e gli indicatori descritti sopra. Se il sito è rimasto senza correzione dopo il 21 ottobre, fai verificare il periodo con urgenza.
Basta aggiornare WordPress e i plugin?
No. Il difetto è nel motore PHP. Aggiornare WordPress e i plugin resta utile, ma non corregge queste vulnerabilità: serve aggiornare PHP o chiedere al provider un backport.
Un plugin di sicurezza o un WAF possono bastare?
Un plugin di WordPress non basta perché il problema si trova nel motore PHP. Un WAF con regole specifiche può ridurre il rischio, ma ACN precisa che non sostituisce l’aggiornamento.
Aggiornare PHP può rompere il sito?
Può succedere. Passare a una versione più recente dello stesso ramo, per esempio da una versione 8.3 precedente alla 8.3.36, comporta in genere un rischio contenuto. Un cambio di ramo più ampio, come da 7.4 a 8.3, può invece creare problemi con temi o plugin non aggiornati. Fai un backup e prova prima su una copia del sito.
Devo cambiare le password?
Se il sito è rimasto esposto, sì: cambia le password degli amministratori e del database, oltre alle credenziali dei servizi collegati. La memoria del processo potrebbe contenere password, token e chiavi API.
PHP 8.1 con il backport del provider è sicuro?
Il backport può correggere la vulnerabilità anche se il numero di versione resta invariato. Chiedi al provider quale correzione ha applicato. Poiché il progetto PHP non supporta più la versione 8.1, pianifica il passaggio a una versione supportata: le correzioni successive dipenderanno dal provider.
Se preferisci non farlo da solo
Web PD gestisce manutenzione, aggiornamenti e hosting per le aziende clienti. Offre anche assistenza software e hardware e servizi cloud, hosting e backup in tutta Italia, con una presenza particolare in Veneto. Se vuoi verificare la situazione del tuo sito, chiedici una consulenza. Puoi approfondire i servizi di assistenza software e hardware e di cloud, hosting e backup. Per una panoramica più ampia, leggi cos’è la cybersecurity e come difendersi dagli attacchi.
Fonti
- PHP, archivio notizie 2026: annunci del 21 ottobre 2026 e comunicazione sulla CVE-2026-115560 (consultato il 17 novembre 2026).
- ACN, alert AL07/261021/CSIRT-ITA, aggiornato il 28 ottobre 2026 (consultato il 17 novembre 2026).
- ACN, alert AL01/261025/CSIRT-ITA, 25 ottobre 2026 (consultato il 17 novembre 2026).
- Wiz Research, PHP2Shell: AI uncovers critical RCE vulnerabilities, 21 ottobre 2026 (consultato il 17 novembre 2026).
- Advisory ufficiali su GitHub: GHSA-w8hw-w9fx-j79w e GHSA-6wmf-4rv5-p3rp (consultati il 17 novembre 2026).


Area ICT
Siamo una società di consulenza informatica specializzata nell’area ICT. Offriamo assistenza alle aziende per il corretto funzionamento dei loro sistemi IT. Installiamo reti aziendali LAN & WAN. Forniamo un servizio di assistenza e formazione per garantire ai nostri clienti il massimo del supporto.
SERVIZI
SERVIZI
PRODOTTI
PRODOTTI
Web Pd sviluppa prodotti software su misura e gestionali web che supportino i clienti nelle loro attività, consentendo di ottimizzarne i risultati. Apprendiamo le soluzioni migliori per far entrare la tua Azienda nel mondo degli smartphone con applicazioni dedicate al tuo business, permettendoti di avere un prodotto innovativo e sempre in costante crescita
Chi Siamo
Professionalità, competenza, servizi e prodotti a disposizione
Web PD ha l’obbiettivo di affiancare i clienti come unico partner tecnologico attraverso specifiche competenze per ogni servizio fornito.
Dal 2009 coltiviamo e facciamo crescere il nostro Know-How nel settore della consulenza informatica per le aziende, con vari specialisti capaci di fornire servizi per trasformare e garantire che le idee e le esigenze del cliente diventino realtà anche a fronte di problemi complessi.
Da sempre il nostro core business è lo sviluppo di software personalizzato, studiato e cucito su misura per le diverse esigenze aziendali e organizzative. Ecco perché la nostra missione è saper ascoltare il cliente accompagnandolo nell’importante fase di analisi delle necessità anche quando la confusione e poca chiarezza la fanno da padroni nei vari processi che dovranno essere gestiti.
Web PD ha l’obiettivo di ridurre i tempi lavorativi e aumentare la visibilità delle aziende attraverso l’utilizzo di strumenti web ed app.
Operiamo in tutta Italia, soprattutto in Veneto nelle provincie di Padova, Vicenza, Venezia, Rovigo, Belluno e Verona.
I NOSTRI PARTNER