Certificato SSL: cos’è, a cosa serve e come ottenerlo
7 Novembre 2023, Cybersecurity, Data Protection, SSLTempo di lettura: 10 minuti
Un certificato SSL è un file digitale che cifra i dati scambiati tra un sito e il browser di chi lo visita e attesta l’identità del sito. È ciò che trasforma un indirizzo http:// in https:// e fa comparire il lucchetto nella barra degli indirizzi. Senza, i dati viaggiano in chiaro e il browser segnala il sito come “Non sicuro”.
Quella segnalazione sta per pesare di più. Da ottobre 2026, con Chrome 154, Google mostra una schermata di conferma prima di aprire qualsiasi sito pubblico ancora servito in HTTP (Google Security Blog, ottobre 2025). Il resto del web viaggia già cifrato: su tutte le piattaforme tranne Linux la quota di pagine caricate in HTTPS supera il 90% e si avvicina al 100%.
Qui sotto trovi cos’è un certificato SSL, come funciona la cifratura, quali tipi esistono, quanto costa, se è obbligatorio e come installarlo. Taglio pratico, per chi gestisce un sito aziendale.
Cosa sapere in breve
- “SSL” è il nome di uso comune. Il protocollo realmente in funzione oggi è TLS.
- Per un blog o un sito vetrina basta un certificato DV gratuito. Per e-commerce e pagamenti conviene un OV o un EV.
- Dal 15 marzo 2026 la durata massima di un certificato TLS pubblico è di 200 giorni, e scenderà a 47 giorni nel 2029 (CA/Browser Forum).
- Il rinnovo automatico non è più un comfort, è il requisito minimo.
- Da ottobre 2026 Chrome avvisa tutti gli utenti prima di aprire un sito in HTTP.
Che cos’è un certificato SSL
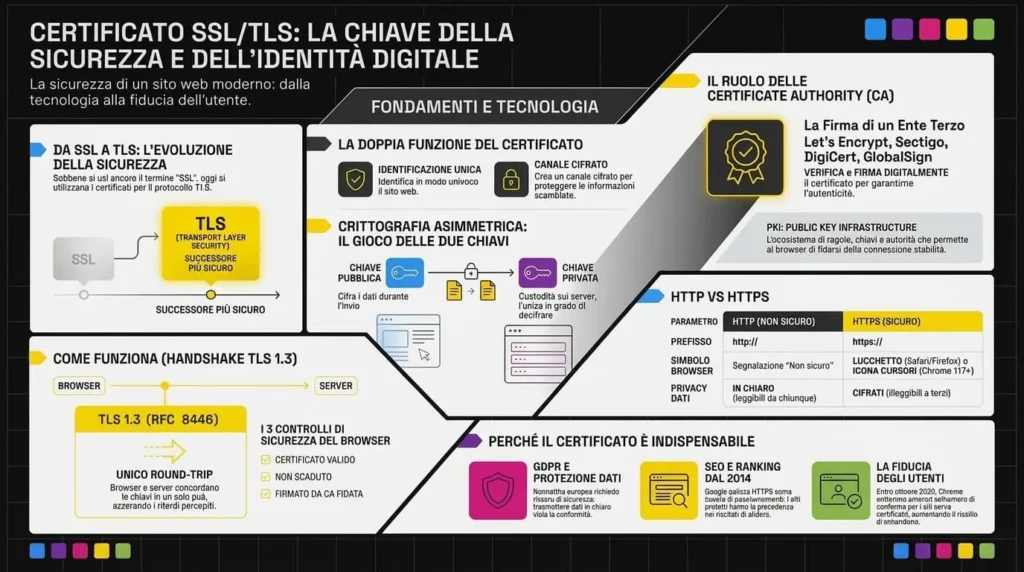
Un certificato SSL, o più correttamente certificato TLS, è un file digitale installato sul server di un sito che fa due cose insieme: dimostra l’identità del sito e permette di cifrare le informazioni scambiate con il browser di chi lo visita. SSL è la sigla di Secure Sockets Layer. Nella pratica quando si legge “certificato SSL” si intende un certificato per il protocollo TLS, Transport Layer Security, che ne è l’evoluzione.
Il meccanismo si regge sulla crittografia asimmetrica, cioè su due chiavi collegate tra loro. Una chiave pubblica cifra le informazioni. Una chiave privata, custodita sul server e mai condivisa, le decifra. Password, numeri di carta e dati anagrafici arrivano così a destinazione senza che nessuno, lungo il percorso, possa leggerli.
A rilasciare il certificato è una Certificate Authority, un ente indipendente che verifica il richiedente prima di emetterlo e poi appone la propria firma digitale sul file. Il browser riconosce quella firma e apre il canale cifrato. Tra le CA più diffuse ci sono Let’s Encrypt, Sectigo, DigiCert e GlobalSign. L’insieme di chiavi, regole e autorità che rende possibile tutto questo si chiama PKI, Public Key Infrastructure.
Un certificato serve a qualsiasi sito, ma diventa indispensabile dove si raccolgono dati: e-commerce, moduli di contatto, aree riservate, login. Su una rete Wi-Fi pubblica, senza HTTPS, le informazioni restano leggibili da chiunque ascolti il traffico.
Come funziona la crittografia HTTPS
Prima di scambiare qualsiasi dato, browser e server eseguono il TLS handshake, una negoziazione in cui verificano il certificato e concordano le chiavi di sessione. Con TLS 1.3, standardizzato dalla IETF nell’agosto 2018 (RFC 8446), la procedura si chiude in un solo giro di andata e ritorno e il ritardo percepito è trascurabile.
I controlli sono tre: che il certificato sia valido, che non sia scaduto, che a firmarlo sia una CA di cui il browser si fida. Solo quando passano tutti e tre si apre il canale cifrato.
Differenza tra HTTP e HTTPS
HTTP è il protocollo con cui il sito comunica con il browser, e da solo trasmette tutto in chiaro. HTTPS è la sua versione protetta, dove la “S” sta per Secure, e aggiunge lo strato di cifratura garantito dal certificato. La differenza si vede nella barra degli indirizzi:
- Sito protetto → l’indirizzo inizia con
https://. Firefox e Safari mostrano il lucchetto chiuso. Chrome, dalla versione 117, ha sostituito il lucchetto con un’icona a cursori, cliccabile allo stesso modo per leggere i dettagli del certificato. - Sito senza certificato → l’indirizzo inizia con
http://e tutti i browser principali segnalano “Non sicuro”.
Il certificato SSL è obbligatorio
Non esiste una legge che imponga il certificato SSL a ogni sito. Nella pratica però è diventato indispensabile per tre motivi concreti. Le normative sulla protezione dei dati, GDPR in Europa, richiedono misure di sicurezza adeguate, e trasmettere dati personali in chiaro non lo è. Google usa HTTPS come fattore di ranking dal 2014. I browser segnalano come “Non sicuro” ogni sito senza certificato, e da ottobre 2026 Chrome aggiunge una schermata di conferma. Un sito aziendale senza HTTPS oggi perde fiducia, traffico e posizionamento.
Quali tipi di certificato SSL esistono
Tutti i certificati cifrano la connessione allo stesso identico modo. Quello che cambia è quanto a fondo la CA verifica il richiedente prima di firmare. Se stai valutando la realizzazione di siti e e-commerce, la scelta del giusto livello di verifica è uno dei primi passi tecnici da considerare.
| Tipo | Cosa verifica | Emissione | Ideale per | Costo indicativo all’anno |
|---|---|---|---|---|
| DV Domain Validation | Solo la proprietà del dominio | Pochi minuti | Blog, siti vetrina, siti personali | Gratuito, oppure da circa 10-20 euro |
| OV Organization Validation | Dominio più esistenza dell’azienda | 1-3 giorni | Siti aziendali, portali, gestionali | Circa 40-200 euro |
| EV Extended Validation | Verifica legale approfondita | 1-2 settimane | e-commerce sicuro, banche, transazioni | Circa 90-400 euro |
Prezzi indicativi a settembre 2026, variabili in base alla CA e al rivenditore.
Domain Validation, DV
Il DV certifica soltanto che il dominio sia tuo. Si ottiene in pochi minuti, quasi sempre in automatico via protocollo ACME, ed è la scelta più diffusa per blog e progetti piccoli. Protegge la connessione esattamente come gli altri. Non dice però nulla su chi ci sia dietro il sito.
Organization Validation, OV
L’OV aggiunge un controllo sull’organizzazione. La CA accerta che l’azienda esista e che il dominio le appartenga. Nei dettagli del certificato compare la ragione sociale verificata. Per un sito aziendale che vuole trasmettere solidità è il compromesso più equilibrato tra costo e credibilità.
Extended Validation, EV
L’EV prevede la verifica più severa, con accertamenti legali sull’organizzazione. È pensato per chi tratta dati sensibili e denaro.
Una precisazione, perché in rete circola informazione vecchia: L’EV non produce più la barra verde con il nome dell’azienda accanto all’indirizzo. Chrome l’ha rimossa nella versione 77, a settembre 2019, e Firefox ha fatto lo stesso poco dopo. Oggi la ragione sociale verificata si legge aprendo i dettagli del certificato, non a colpo d’occhio. Il valore dell’EV resta, ma è documentale, non più un segnale visivo immediato.
Wildcard e multidominio, SAN
Oltre al livello di verifica, i certificati si distinguono per quanti indirizzi coprono.
| Caratteristica | Wildcard | Multidominio, SAN o UCC |
|---|---|---|
| Cosa copre | Un dominio e i suoi sottodomini di primo livello | Domini diversi tra loro |
| Esempio | sito.it, blog.sito.it, shop.sito.it | sito.it, sito.com, altrosito.it |
| Limite principale | Un solo livello di sottodominio (es. api.v2.sito.it resta scoperto) | Tetto al numero di domini per certificato, variabile per CA |
| Adatto a | Chi gestisce molte sezioni sotto lo stesso dominio | Chi gestisce più siti distinti con un solo certificato |
Su infrastrutture con molti sottodomini conviene farsi confermare dalla CA il tetto di domini e la lunghezza massima dei nomi prima di firmare l’ordine.
Certificato SSL gratuito o a pagamento
Let’s Encrypt, la CA no-profit che emette certificati DV gratuiti, è passata da 492 milioni a oltre 700 milioni di siti serviti in dodici mesi, con punte di dieci milioni di certificati al giorno (Let’s Encrypt, dicembre 2025). Per un sito informativo la protezione è identica a quella di un certificato acquistato: stessa cifratura, stesso lucchetto, rinnovo automatico sulla maggior parte degli hosting.
| Caratteristica | Certificato gratuito, DV | Certificato a pagamento, OV o EV |
|---|---|---|
| Cifratura | Identica | Identica |
| Verifica identità aziendale | No | Sì, visibile nel certificato |
| Garanzia economica CA | No | Sì |
| Supporto e gestione rinnovo | No | Sì |
| Ideale per | Blog, siti vetrina, progetti personali | E-commerce, pagamenti, conformità |
Regola pratica → se gestisci un sito informativo, un DV gratuito basta e non ci pensi più. Se raccogli pagamenti o dati sensibili, un OV o un EV aggiunge una verifica di identità concreta e controllabile.
Come viene rilasciato un certificato SSL
L’emissione segue sempre tre passaggi. Per un DV automatizzato si esauriscono in meno di un minuto, per un EV possono richiedere una o due settimane.
- Generazione della CSR: sul server si crea una Certificate Signing Request, un file che contiene i dati del sito e la chiave pubblica.
- Verifica dell’identità: per un DV basta dimostrare il controllo del dominio, via email o record DNS. Per un OV o un EV servono visura e documenti legali.
- Emissione e firma digitale: superata la verifica, la CA emette il certificato e lo sigilla con la propria firma.
Su un hosting con Let’s Encrypt questi passaggi avvengono da soli.
Come installare un certificato SSL sul tuo sito
Su un hosting moderno l’attivazione richiede pochi minuti, perché il certificato Let’s Encrypt è spesso già incluso. Il lavoro vero arriva dopo: senza redirect e bonifica dei link interni il lucchetto non compare comunque.
- Verifica cosa offre il tuo hosting: molti provider propongono soluzioni di hosting con certificato SSL incluso attivabile con un clic da cPanel, Plesk o pannello proprietario. Capita spesso che sia già attivo.
- Attiva o installa il certificato: se è incluso, basta abilitarlo. Se ne acquisti uno OV o EV, la CA ti consegna i file da caricare sul server.
- Forza il redirect da HTTP a HTTPS: serve a far rispondere ogni pagina solo sulla versione protetta. Su WordPress si gestisce con un plugin o via
.htaccess. - Bonifica link e risorse interne: immagini, script e fogli di stile che puntano ancora a
http://generano il contenuto misto, e il browser toglie il lucchetto anche se il certificato è perfetto. - Controlla il risultato: SSL Labs restituisce una diagnosi completa di configurazione, protocolli e catena di certificati.
Attenzione al contenuto misto:
È l’errore più comune dopo l’attivazione. Il certificato è installato, l’indirizzo è https://, ma una sola immagine o uno script caricato da http:// fa sparire il lucchetto e mostra “parzialmente sicuro”. Vanno portate su https:// tutte le risorse interne. Se hai difficoltà nel risolvere questi avvisi, puoi richiedere assistenza per la configurazione dell’HTTPS al nostro team tecnico.
Quanto dura oggi un certificato SSL
Dal 15 marzo 2026 la durata massima di un certificato TLS pubblico è scesa da 398 a 200 giorni. Il calendario approvato dal CA/Browser Forum con il ballot SC-081v3 prosegue con il taglio a 100 giorni il 15 marzo 2027 e a 47 giorni il 15 marzo 2029 (CA/Browser Forum).
| Periodo | Durata massima | Stato |
|---|---|---|
| Fino al 14 marzo 2026 | 398 giorni | Superato |
| Dal 15 marzo 2026 | 200 giorni | In vigore |
| Dal 15 marzo 2027 | 100 giorni | Pianificato |
| Dal 15 marzo 2029 | 47 giorni | Pianificato |
Anche Let’s Encrypt si sta muovendo. Il profilo predefinito emette ancora certificati da 90 giorni. Dal 13 maggio 2026 è disponibile il profilo opzionale tlsserver da 45 giorni. Il profilo standard scenderà a 64 giorni il 10 febbraio 2027 e a 45 giorni il 16 febbraio 2028 (Let’s Encrypt).
In concreto: il rinnovo manuale segnato sul calendario non regge più. Un certificato scaduto blocca il sito con un avviso a schermo intero, e con finestre da 47 giorni la probabilità di arrivarci distratti cresce. L’automazione e una corretta gestione e rinnovo dei certificati diventano il requisito minimo.
Come verificare un certificato SSL e la sua scadenza
Tre modi rapidi per controllare che il certificato di un sito sia valido e sapere quando scade:
- Dal browser: clicca sul lucchetto o sull’icona a cursori accanto all’indirizzo, poi su “La connessione è sicura” e “Il certificato è valido”. Si aprono emittente, dominio coperto e date di validità.
- Da SSL Labs:
ssllabs.com/ssltestrestituisce voto complessivo, protocolli supportati, catena di certificati e data di scadenza. - Con un monitoraggio automatico: un servizio di uptime o un tool di certificate monitoring invia un avviso qualche settimana prima della scadenza. Con le durate brevi introdotte nel 2026 è il metodo più affidabile per un parco di più siti.
Perché il certificato SSL conta per la SEO
Google usa HTTPS come fattore di ranking dall’agosto 2014, quando lo annunciò come segnale leggero ma reale (Google Search Central). Con la quasi totalità del web già cifrata, oggi l’assenza di HTTPS pesa più di quanto la sua presenza faccia guadagnare nell’ambito di una completa strategia SEO del sito.
Gli effetti indiretti contano almeno altrettanto:
- Fiducia e frequenza di rimbalzo: l’avviso “Non sicuro” fa chiudere la scheda. Più utenti escono subito, più il segnale che arriva a Google è negativo.
- Conversioni: chi non si fida non compila un modulo e non completa un acquisto.
- Prerequisito tecnico: HTTP/2 e HTTP/3 richiedono HTTPS. Senza, rinunci a un pezzo di performance.
Se stai lavorando anche sulla velocità del sito, trovi altri spunti nella guida ai migliori tool per velocizzare il sito.
Domande frequenti sul certificato SSL
Il certificato SSL è obbligatorio?
Non per legge. Nella pratica sì, per tre motivi: il GDPR richiede misure di sicurezza adeguate e i dati in chiaro non lo sono, Google usa HTTPS come fattore di ranking, i browser segnalano come “Non sicuro” ogni sito senza certificato e da ottobre 2026 Chrome aggiunge una schermata di conferma.
Cosa determina la presenza di un certificato SSL su un sito web?
Determina che la connessione tra browser e server è cifrata e che l’identità del dominio è stata verificata da una Certificate Authority. L’indirizzo passa da http:// a https:// e compare il lucchetto. Non garantisce che il sito sia gestito da persone affidabili, solo che i dati in transito sono protetti.
Quanto costa un certificato SSL?
Un DV può essere gratuito con Let’s Encrypt oppure costare 10-20 euro l’anno da un provider commerciale. Un OV si colloca tra 40 e 200 euro l’anno, un EV tra 90 e 400 euro. I prezzi variano in base alla CA e al rivenditore.
Meglio un certificato SSL gratuito o a pagamento?
Per blog e siti vetrina il DV gratuito basta, perché cifra la connessione esattamente come un certificato acquistato. Per e-commerce e siti con pagamenti conviene un OV o un EV, che verificano anche l’identità legale dell’azienda e la rendono visibile nei dettagli del certificato.
Come si installa un certificato SSL sul mio sito?
Nella maggior parte dei casi si attiva dal pannello dell’hosting, dove Let’s Encrypt è spesso già incluso. Poi vanno impostati il redirect da HTTP a HTTPS e la correzione dei link interni ancora in http://. Su WordPress un plugin dedicato automatizza gran parte del lavoro.
Come capisco se un sito è sicuro in HTTPS?
Controlla che l’indirizzo inizi con https:// e che ci sia il lucchetto o l’icona a cursori accanto. Cliccandola vedi emittente e date di validità del certificato. Un avviso “Non sicuro” o “parzialmente sicuro” indica assenza di certificato o contenuto misto.
Cosa succede se il certificato SSL scade?
Il browser mostra un avviso di sicurezza a schermo intero e di fatto blocca l’accesso al sito. Ne risentono subito traffico, conversioni e posizionamento. Con il limite sceso a 200 giorni dal marzo 2026, e destinato a 47 giorni entro il 2029, il rinnovo automatico è la sola soluzione affidabile.
Il certificato SSL protegge il sito dagli attacchi informatici?
No. Il certificato cifra i dati in transito e certifica l’identità del dominio, ma non difende da malware, plugin vulnerabili o password deboli. Serve insieme ad aggiornamenti regolari, backup e un firewall applicativo, non al posto loro.
Mettere in sicurezza il tuo sito
Il certificato SSL è una condizione di base per stare online. Protegge i dati degli utenti, sostiene la fiducia e incide sul posizionamento. Con la durata massima scesa a 200 giorni e l’avviso di Chrome a poche settimane, gestione e rinnovo pesano più di un anno fa.
Ti aiutiamo noi con gestione e rinnovo dei certificati e hosting
L’Area ICT di Web PD si occupa di hosting, certificati SSL e sicurezza dei siti: attivazione, configurazione dell’HTTPS, bonifica del contenuto misto, monitoraggio della scadenza e rinnovo automatico. Se non sai quale certificato serve al tuo progetto o vuoi delegare la gestione, scrivici e ne parliamo. Serviamo aziende in Veneto, nelle province di Padova, Vicenza, Venezia, Rovigo, Belluno e Verona, e da remoto in tutta Italia.


Area ICT
Siamo una società di consulenza informatica specializzata nell’area ICT. Offriamo assistenza alle aziende per il corretto funzionamento dei loro sistemi IT. Installiamo reti aziendali LAN & WAN. Forniamo un servizio di assistenza e formazione per garantire ai nostri clienti il massimo del supporto.
SERVIZI
SERVIZI
PRODOTTI
PRODOTTI
Web Pd sviluppa prodotti software su misura e gestionali web che supportino i clienti nelle loro attività, consentendo di ottimizzarne i risultati. Apprendiamo le soluzioni migliori per far entrare la tua Azienda nel mondo degli smartphone con applicazioni dedicate al tuo business, permettendoti di avere un prodotto innovativo e sempre in costante crescita
Chi Siamo
Professionalità, competenza, servizi e prodotti a disposizione
Web PD ha l’obbiettivo di affiancare i clienti come unico partner tecnologico attraverso specifiche competenze per ogni servizio fornito.
Dal 2009 coltiviamo e facciamo crescere il nostro Know-How nel settore della consulenza informatica per le aziende, con vari specialisti capaci di fornire servizi per trasformare e garantire che le idee e le esigenze del cliente diventino realtà anche a fronte di problemi complessi.
Da sempre il nostro core business è lo sviluppo di software personalizzato, studiato e cucito su misura per le diverse esigenze aziendali e organizzative. Ecco perché la nostra missione è saper ascoltare il cliente accompagnandolo nell’importante fase di analisi delle necessità anche quando la confusione e poca chiarezza la fanno da padroni nei vari processi che dovranno essere gestiti.
Web PD ha l’obiettivo di ridurre i tempi lavorativi e aumentare la visibilità delle aziende attraverso l’utilizzo di strumenti web ed app.
Operiamo in tutta Italia, soprattutto in Veneto nelle provincie di Padova, Vicenza, Venezia, Rovigo, Belluno e Verona.
I NOSTRI PARTNER